
联系我们

当前位置:
中品鉴证信用评价(云浮市新兴县分公司) >
新兴本地今日News
【ISO认证】企业资质认证技术比较好
更新时间:2026-10-31 14:32:30 ip归属地:云浮,天气:晴,温度:21-31 浏览次数:56 公司名称: 中品鉴证信用评价(云浮市新兴县分公司)
以下是:云浮市新兴县【ISO认证】企业资质认证技术比较好的产品参数
| 产品参数 | |
|---|---|
| 产品价格 | 1/套 |
| 发货期限 | 30 |
| 供货总量 | 99 |
| 运费说明 | 寄付 |
| 小起订 | 1 |
| 质量等级 | 优 |
| 是否厂家 | 是 |
| 产品材质 | 纸质 |
| 产品品牌 | 绿色品牌 |
| 产品规格 | 30*40 |
| 发货城市 | 广州 |
| 产品产地 | 广州 |
| 加工定制 | 是 |
| 产品型号 | 2502133944 |
| 可售卖地 | 全国 |
| 产品重量 | 100 |
| 产品颜色 | 红色 |
| 质保时间 | 3年 |
| 外形尺寸 | 21*29 |
| 适用领域 | 不限 |
| 是否进口 | 后 |
| 质量认证 | 是 |
| 产品功率 | 220 |
| 工作温度 | 30 |
| 范围 | 【ISO认证】企业资质认证服务网络覆盖广东省、云浮市、新兴县、云城区、郁南县、云安区、罗定市等区域。 |
以下是:云浮市新兴县【ISO认证】企业资质认证技术比较好的图文视频


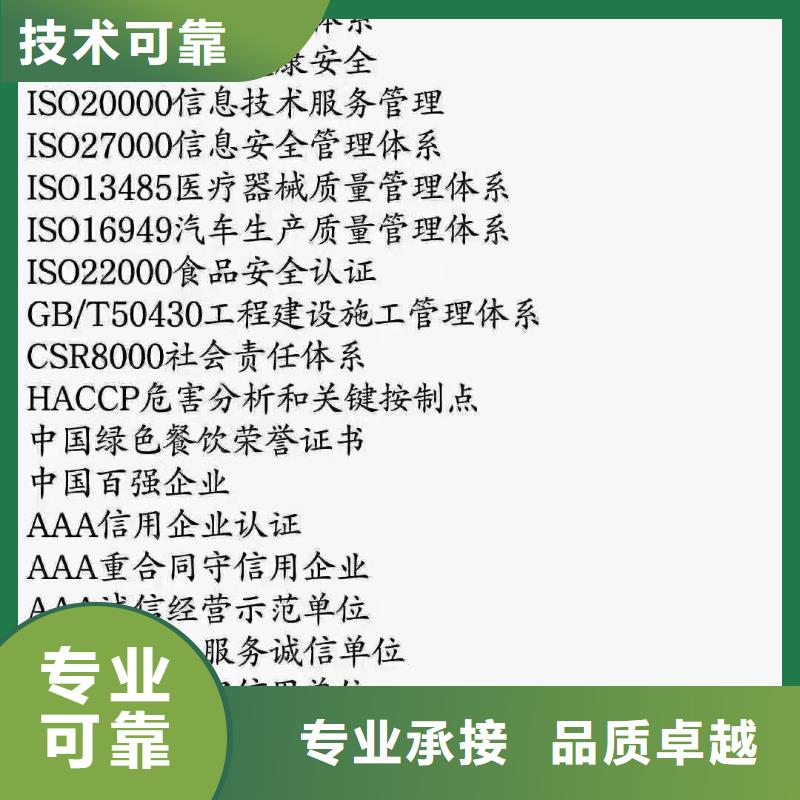


【中品鉴】持续拓展产品矩阵,现有罗定ICP备案、云城AAA诚信承包商、云安财务管理制度、郁南工程设计专项资质等,满足不同场景需求。【ISO认证】企业资质认证技术比较好,中品鉴证信用评价(云浮市新兴县分公司)为您提供【ISO认证】企业资质认证技术比较好,联系人:刘小姐,电话:【052788266222】。 广东省,云浮市,新兴县 新兴县,古称新州。隶属广东省云浮市,位于广东省中部偏西、云浮市东南部,毗邻珠江三角洲,地处东经111°57′37″至112°31′32″,北纬22°22′46″至22°50′36″之间,东与佛山市高明区、江门市鹤山市交界,东南与江门市开平市接壤,南邻江门市恩平市,西南连阳江市阳春市,西北为云安区、云城区,东北接肇庆市高要区。是广东省直管县财政改革试点。辖区总面积1521.68平方千米。截至2021年10月,新兴县辖12个镇。县人民政府驻新城镇。根据第七次人口普查数据,截至2020年11月1日零时,新兴县常住人口为430831人。
想要探索【ISO认证】企业资质认证技术比较好的奥秘吗?不妨点击这个产品视频,它将带您走进一个精彩绝伦的世界,让您对产品的每一个细节都了如指掌。
以下是:云浮新兴【ISO认证】企业资质认证技术比较好的图文介绍
z u i近几年随着效益的增长,公司规模日益增大, 企业资质认证、ISO14001认证、电梯维保认证、公司注册、进货检验规范、渣土运输资质产品成功销往天津、辽宁、江苏、上海、浙江、福建、河南、山东、陕西、山西、广东、广西等全国30多个省市,中品鉴证信用评价(云浮市新兴县分公司)愿以优良的产品,优质的服务,让您用优惠的价格、快捷的方式买到放心的产品,与国内外新老客户共创辉煌!

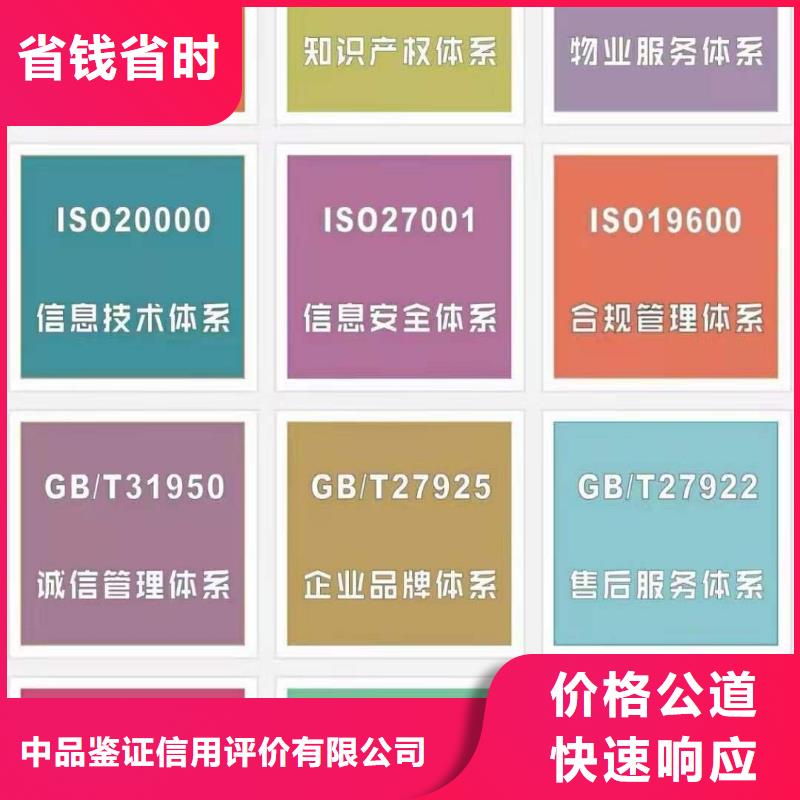
什么是ISO27000其标准以及发展历程有哪些? 发布日期:2020-8-24 ISO27000是阐述ISMS的基本原理和术语,标准可分为八大类,分别有27001ISMS、27002ISMS等等,起源于BS7799标准,下面就由小编来为大家详细介绍一下吧! 一、ISO27000简介 ISO27000--“Informationsecuritymanagementsystemfundamentalsandvocabulary”(《信息管理体系原理和术语》)该标准主要用于阐述ISMS的基本原理和术语。 ISO27000正式定义这一系列标准中所使用的特定技术词汇。信息和其它大多数技术主题一样包括很多复杂的术语,但很少有人给出严格定义。这在标准来说是不可接受的,因为这会导致混淆以及正式评估和认证的效果削弱。ISO27000希望可以成为公认的信息术语参考标准,可能会吸收IS01IECGUide2:1996“Standardizationandrelatedactivities-Generalvocabulary。andISO/IECGuide73:2002“Riskmanagement-Vocabu-larv-Guidelinesforuseinstandards”中的术语。 二、ISO27000标准 27000ISMS综述与术语; 27001ISMS要求; 27002ISMS实践规范; 27003ISMS实施指南; 27004ISMS测量; 27005信息风险管理; 27006认证机构要求; 27007ISMS审核指南; 三、发展历史 信息管理体系(InformationSecurityManagementSystem,ISMS)是ISO发展的-个信息管理标准族。 ISO27000起源于英国的BS7799标准系列,其中ISO27001是“信息管理体系要求”(SpecificationforInformationSecurityManagementSystems),是在组织内部建立信息管理体系(ISMS)的一套规范,其中详细说明了建立、实施、运行、监视、评审、保持和改进信息管理体系的模型和要求,可用来指导相关人员应用ISO27002,其终目的,通过规范的过程,建立适合组织实际要求的信息管理体系。ISO27002提出了在组织内部启动、实施、保持和改进信息管理的指南和一般原则,包括11个要素,39个控制目标和133种控制措施; 2005年10月,BS7799-2正式成为ISO27001。这是建立信息管理体系(ISMS)的-套规范(SpecificationforInformationSecurityManagementSystems),其中详细说明了建立、实施和维护信息管理体系的要求,可用来指导相关人员去应用iso/IEC17799,其终目的,在于建立适合企业需要的信息管理体系。 信息等级保护和ISO27000系列标准是我国两大主流信息标准体系,广泛应用于党和政府、企业事业单位。属于行业的公司经常在实际使用标准用来建立内部信息体系时,遇到一些困难,有时候需要同时满足两个标准体系的要求。这篇文章我从初学者的角度来描写,会简要的介绍一下这两个体系的历史和相关标准,并且对这两个标准进行比较,从面向对象、出发点、实施过程的难点和分类标准等多个方面来分析两个标准之间的异同点。 以上就是小编对“什么是ISO27000其标准以及发展历程有哪些?”的总结,希望能够帮助到您。

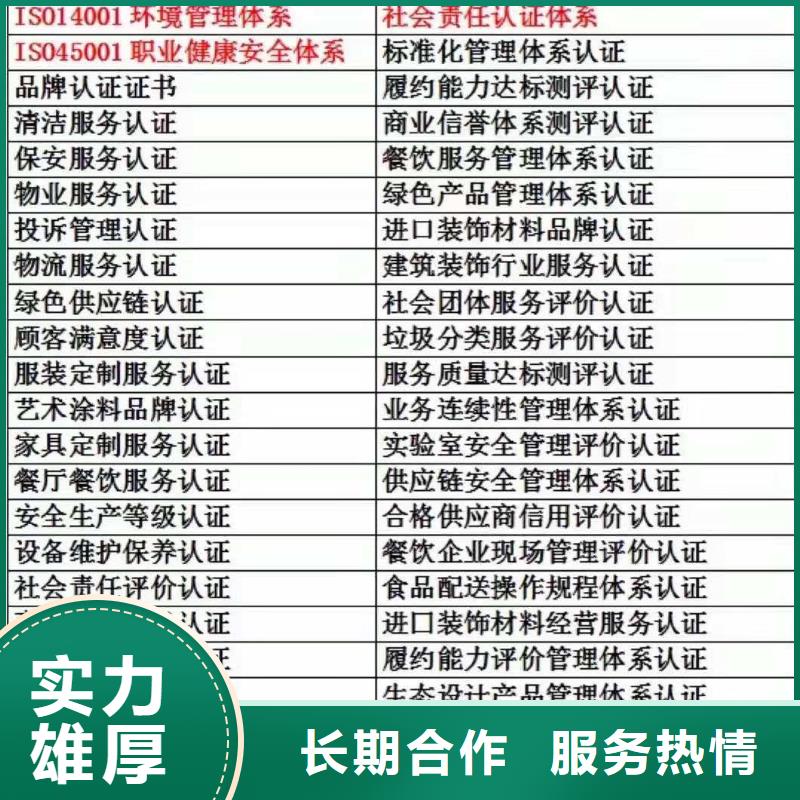
ISO认证好处: 1.企业管理水平 企业取得ISO9001认证,意味建立了一套完整的质量管理体系。有效地运行质量管理体系,可以不断促进企业规范管理、提高生产效率、降低成本、获得更好的效益。 2.扩大企业品牌影响力 质量是企业生存发展的基石,企业通过质量管理体系认证可以证明其有能力稳定地提供符合标准且满足顾客要求的产品或服务,建立起客户信任,市场竞争力。 3.增强全员管理能力 ISO9001认证是对管理层和全体员工的培训过程,明确职责权限,规范工作流程,树立员工良好的工作习惯,提高质量意识,提供员工能力发展的平台。 4.招投标入围的必要前提 越来越多的招标方都要求投标企业建立并运行有效的质量管理体系。常见的三体系认证(质量管理体系认证、环境管理体系认证、职业管理体系认证)已被大多数招标机构指定为硬性入围先决条件。 5.企业资质评级和申请补助的优势条件 在企业资质评定指标中,已经建立良好的质量管理体系标准的企业,更容易获得较好的资质评定等级。进而在申请相关政策补助等项目中处于优势地位。 6.满足采购商对供应链质量管理的要求 在企业的业务往来中,已经建立良好的质量管理体系标准的企业,更容易获得较好采购商的订单。


ISO9001质量管理体系认证 ISO认证体系简介: ISO9000质量管理体系是企业发展与成长的根本,ISO9000不是指一个标准,而是一类标准的统称。ISO9001质量管理体系是国际标准化组织(ISO)制定的国际标准之一,在全球范围内得到该组织的100多个成员 和地区的认可。目前全球已有几十万家工厂企业、政府机构、服务组织及其它各类组织导入ISO9000质量管理体系并获得第三方认证机构的认证。 我国在90年代将ISO9000系列标准转化为 标准,随后,各行业也将ISO9000系列标准转化为行业标准。一时间,各大企业纷纷树起ISO9000这面大旗,如火如荼般的展开了ISO9000认证。ISO9000标准宣贯、内部审核员培训、企业现场审核。这些现象说明了企业对ISO9000认证的重视达到了极高的程度。认证项目ISO9001认证周期20-30个工作日左右认证对象工厂企业、政府机构、服务组织等认证费用详情请咨询 ISO9000认证特点: 1、以八项质量管理原则作为标准的理论基础,体现了质量管理普遍、通用的规律。 2、ISO9000的标准具有广泛的适用性,适用于各种类型、不同规模和提供不同产品的组织。 3、经过三次修订,使标准在内容上更科学,广泛适用性和可操作性更强。 4、与ISO14000环境管理体系标准、OHSAS18000职业管理体系标准等的兼容性更好。 ISO9000认证原则: 1、以顾客为关注焦点; 2、领导作用; 3、全员参与; 4、过程方法; 5、改进; 6、循证决策; 7、关系管理。 ISO9000质量管理体系认证流程: ISO9000质量管理体系认证意义: 1、通过认证使企业具有了走向市场的通行证。 2、增进国际贸易,技术壁垒,与国际先进管理惯例接轨,融入一体化国际经济体系。 3、规范内部管理,强调全员参与,增强员工质量意识,提高运行效率和整体业绩。 4、增强质量管理的稳定性,保证产品质量的一致性,优化质量成本,减少质量损失,提高经济效益。 5、强调以顾客为关注焦点,满足顾客不断变化的要求和法律法规要求,提高市场占有份额。 6、强调持续改进,提高企业综合素质和整体水平,使企业不断发展壮大。

ISO27001认证一般要经过以下几个主要步骤:1、ISO27001认证策划与准备策划与准备阶段主要是做好建立信息管理体系的各种前期工作。内容包括教育培训、拟定计划、管理发展情况调研,以及人力资源的配置与管理。2、ISO27001认证确定信息管理体系适用的范围信息管理体系的范围就是需要重点进行管理的领域。组织需要根据自己的实际情况,可以在整个组织范围内、也可以在个别部门或领域内实施。在本阶段的工作,应将组织划分成不同的信息控制领域,这样做易于组织对有不同需求的领域进行适当的信息管理。在定义适用范围时,应重点考虑组织的适用环境、适用人员、现有IT技术、现有信息资产等。3、ISO27001认证现状调查与风险评估依据有关信息技术与管理标准,对信息系统及由其处理、传输和存储的信息的机密性、完整性和可用性等属性进行调研和评价,以及评估信息资产面临的威胁以及导致事件发生的可能性,并结合事件所涉及的信息资产价值来判断事件一旦发生对组织造成的影响。4、ISO27001认证建立信息管理框架建立信息管理体系要规划和建立一个合理的信息管理框架,要从整体和全局的视角,从信息系统的所有层面进行整体建设,从信息系统本身出发,根据业务性质、组织特征、信息资产状况和技术条件,建立信息资产清单,进行风险分析、需求分析和选择控制,准备适用性声明等步骤,从而建立体系并提出解决方案。5、ISO27001认证体系文件编写建立并保持一个文件化的信息管理体系是ISO/IEC27001:2005标准的总体要求,编写信息管理体系文件是建立信息管理体系的基础工作,也是一个组织实现风险控制、评价和改进信息管理体系、实现持续改进不可少的依据。在信息管理体系建立的文件中应该包含有:方针文档、适用范围文档、风险评估文档、实施与控制文档、适用性声明文档。6、ISO27001认证体系的运行与改进信息管理体系文件编制完成以后,组织应按照文件的控制要求进行审核与批准并发布实施,至此,信息管理体系将进入运行阶段。在此期间,组织应加强运作力度,充分发挥体系本身的各项功能,及时发现体系策划中存在的问题,找出问题根源,采取纠正措施,并按照更改控制程序要求对体系予以更改,以达到进一步完善信息管理体系的目的。7、ISO27001认证体系审核体系审核是为获得审核证据,对体系进行客观的评价,以确定满足审核准则的程度所进行的系统的、独立的并形成文件的检查过程。体系审核包括内部审核和外部审核(第三方审核)。内部审核一般以组织名义进行,可作为组织自我合格检查的基础;外部审核由外部独立的组织进行,可以提供符合要求的认证或注册。至于应采取哪些控制方式则需要周密计划,并注意控制细节。信息管理需要组织中的所有雇员的参与,比如为了防止组织外的第三方人员非法进入组织的办公区域获取组织的技术机密,除物理控制外,还需要组织全体人员参与,加强控制。此外还需要供应商,顾客或股东的参与,需要组织以外的专家建议。信息、信息处理过程及对信息起支持作用的信息系统和信息网络都是重要的商务资产。信息的保密性、完整性和可用性对保持竞争优势、资金流动、效益、法律符合性和商业形象都是至关重要的。


您是想要在云浮市新兴县采购高质量的【ISO认证】企业资质认证技术比较好产品吗?中品鉴证信用评价(云浮市新兴县分公司)是您的不二之选!我们致力于提供品质保证、价格优惠的【ISO认证】企业资质认证技术比较好产品,品种齐全,不断创新,致力于满足广大客户的多种需求,联系人:刘小姐-【052788266222】,地址:《云浮市新兴县广州市天河区燕岭路89号499室H14号》。