

联系我们

当前位置:
中品鉴证信用评价(济宁市汶上县分公司) >
汶上当地今日News
【ISO认证】ISO9001质量认证24小时为您服务
更新时间:2026-11-06 09:19:51 ip归属地:济宁,天气:晴,温度:8-20 浏览次数:15 公司名称: 中品鉴证信用评价(济宁市汶上县分公司)
以下是:济宁市汶上县【ISO认证】ISO9001质量认证24小时为您服务的产品参数
| 产品参数 | |
|---|---|
| 产品价格 | 1/套 |
| 发货期限 | 30 |
| 供货总量 | 99 |
| 运费说明 | 寄付 |
| 小起订 | 1 |
| 质量等级 | 优 |
| 是否厂家 | 是 |
| 产品材质 | 纸质 |
| 产品品牌 | 绿色品牌 |
| 产品规格 | 30*40 |
| 发货城市 | 广州 |
| 产品产地 | 广州 |
| 加工定制 | 是 |
| 产品型号 | 2502133944 |
| 可售卖地 | 全国 |
| 产品重量 | 100 |
| 产品颜色 | 红色 |
| 质保时间 | 3年 |
| 外形尺寸 | 21*29 |
| 适用领域 | 不限 |
| 是否进口 | 后 |
| 质量认证 | 是 |
| 产品功率 | 220 |
| 工作温度 | 30 |
| 范围 | 【ISO认证】ISO9001质量认证服务网络覆盖山东省、济宁市、汶上县、任城区、微山县、鱼台县、金乡县、嘉祥县、泗水县、梁山县、曲阜市、兖州区、邹城市等区域。 |
以下是:济宁市汶上县【ISO认证】ISO9001质量认证24小时为您服务的图文视频




【中品鉴】业务覆盖多元场景,提供以下产品和服务:鱼台智慧工地认证、兖州商务标书、邹城信用调查表、嘉祥中级职称等。【ISO认证】ISO9001质量认证24小时为您服务,中品鉴证信用评价(济宁市汶上县分公司)为您提供【ISO认证】ISO9001质量认证24小时为您服务的资讯,联系人:刘小姐,电话:【052788266222】。 山东省,济宁市,汶上县 2018年12月13日,汶上县入选中国特色农产品优势区名单。2019年2月2日,被中医药管理局评为县级全国基层中医药工作先进单位。 2020年7月29日,入选2017-2019周期卫生乡镇(县城)命名名单。
【ISO认证】ISO9001质量认证24小时为您服务的详细视频已经上传,我们的视频将带您领略产品的独特设计、卓越品质以及出色性能,让您对它有更深刻的认识和了解。
以下是:济宁汶上【ISO认证】ISO9001质量认证24小时为您服务的图文介绍

ISO27001信息管理体系标准介绍 ISO27001作为信息管理方面的国际标准,已成为指导现实工作的的参照。 BS7799是英国标准协会(BritishStandardsInstitute,BSI)于1995年2月制定的信息管理标准,分两个部分,部分于2000年被ISO组织采纳,正式成为ISO/IEC17799标准。该标准2005年经过改版,发展成为ISO/IEC17799:2005标准。BS7799标准的第二部分经过长时间讨论修订,也于2005年成为正式的ISO标准,即ISO/IEC27001:2005。 ISO17799标准(即BS7799部分),是信息管理实施细则(CodeofPracticeforInformationSecurityManagement),其中包含11个主题,定义了133个控制。 ISO27001:2005标准,是建立信息管理体系(ISMS)的一套规范(SpecificationforInformationSecurityManagementSystems),其中详细说明了建立、实施和维护信息管理体系的要求,指出实施机构应该遵循的风险评估标准。当然,如果要得到BSI终的认证(对依据ISO27001建立的ISMS进行认证),还有一系列相应的注册认证过程。作为一套管理标准,ISO27001指导相关人员怎样去应用ISO/IEC17799,其终目的,还在于建立适合企业需要的信息管理体系。


什么是ISO27000其标准以及发展历程有哪些? 发布日期:2020-8-24 ISO27000是阐述ISMS的基本原理和术语,标准可分为八大类,分别有27001ISMS、27002ISMS等等,起源于BS7799标准,下面就由小编来为大家详细介绍一下吧! 一、ISO27000简介 ISO27000--“Informationsecuritymanagementsystemfundamentalsandvocabulary”(《信息管理体系原理和术语》)该标准主要用于阐述ISMS的基本原理和术语。 ISO27000正式定义这一系列标准中所使用的特定技术词汇。信息和其它大多数技术主题一样包括很多复杂的术语,但很少有人给出严格定义。这在标准来说是不可接受的,因为这会导致混淆以及正式评估和认证的效果削弱。ISO27000希望可以成为公认的信息术语参考标准,可能会吸收IS01IECGUide2:1996“Standardizationandrelatedactivities-Generalvocabulary。andISO/IECGuide73:2002“Riskmanagement-Vocabu-larv-Guidelinesforuseinstandards”中的术语。 二、ISO27000标准 27000ISMS综述与术语; 27001ISMS要求; 27002ISMS实践规范; 27003ISMS实施指南; 27004ISMS测量; 27005信息风险管理; 27006认证机构要求; 27007ISMS审核指南; 三、发展历史 信息管理体系(InformationSecurityManagementSystem,ISMS)是ISO发展的-个信息管理标准族。 ISO27000起源于英国的BS7799标准系列,其中ISO27001是“信息管理体系要求”(SpecificationforInformationSecurityManagementSystems),是在组织内部建立信息管理体系(ISMS)的一套规范,其中详细说明了建立、实施、运行、监视、评审、保持和改进信息管理体系的模型和要求,可用来指导相关人员应用ISO27002,其终目的,通过规范的过程,建立适合组织实际要求的信息管理体系。ISO27002提出了在组织内部启动、实施、保持和改进信息管理的指南和一般原则,包括11个要素,39个控制目标和133种控制措施; 2005年10月,BS7799-2正式成为ISO27001。这是建立信息管理体系(ISMS)的-套规范(SpecificationforInformationSecurityManagementSystems),其中详细说明了建立、实施和维护信息管理体系的要求,可用来指导相关人员去应用iso/IEC17799,其终目的,在于建立适合企业需要的信息管理体系。 信息等级保护和ISO27000系列标准是我国两大主流信息标准体系,广泛应用于党和政府、企业事业单位。属于行业的公司经常在实际使用标准用来建立内部信息体系时,遇到一些困难,有时候需要同时满足两个标准体系的要求。这篇文章我从初学者的角度来描写,会简要的介绍一下这两个体系的历史和相关标准,并且对这两个标准进行比较,从面向对象、出发点、实施过程的难点和分类标准等多个方面来分析两个标准之间的异同点。 以上就是小编对“什么是ISO27000其标准以及发展历程有哪些?”的总结,希望能够帮助到您。


济宁汶上哪里有销售 企业资质认证、ISO14001认证、电梯维保认证、公司注册、进货检验规范、渣土运输资质,不用东奔西跑,本站商家中品鉴证信用评价(济宁市汶上县分公司),报价实在,价格便宜,厂家直销,规格齐全,库存充足。下面是部分产品图片和介绍,更新信息赶紧联系商家吧!

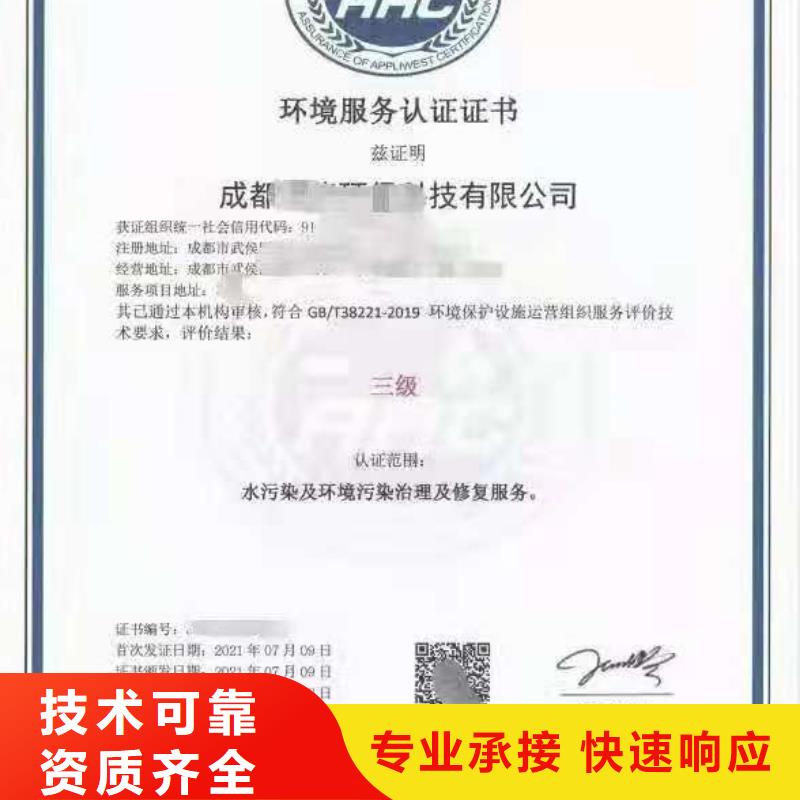
ISO27001认证一般要经过以下几个主要步骤:1、ISO27001认证策划与准备策划与准备阶段主要是做好建立信息管理体系的各种前期工作。内容包括教育培训、拟定计划、管理发展情况调研,以及人力资源的配置与管理。2、ISO27001认证确定信息管理体系适用的范围信息管理体系的范围就是需要重点进行管理的领域。组织需要根据自己的实际情况,可以在整个组织范围内、也可以在个别部门或领域内实施。在本阶段的工作,应将组织划分成不同的信息控制领域,这样做易于组织对有不同需求的领域进行适当的信息管理。在定义适用范围时,应重点考虑组织的适用环境、适用人员、现有IT技术、现有信息资产等。3、ISO27001认证现状调查与风险评估依据有关信息技术与管理标准,对信息系统及由其处理、传输和存储的信息的机密性、完整性和可用性等属性进行调研和评价,以及评估信息资产面临的威胁以及导致事件发生的可能性,并结合事件所涉及的信息资产价值来判断事件一旦发生对组织造成的影响。4、ISO27001认证建立信息管理框架建立信息管理体系要规划和建立一个合理的信息管理框架,要从整体和全局的视角,从信息系统的所有层面进行整体建设,从信息系统本身出发,根据业务性质、组织特征、信息资产状况和技术条件,建立信息资产清单,进行风险分析、需求分析和选择控制,准备适用性声明等步骤,从而建立体系并提出解决方案。5、ISO27001认证体系文件编写建立并保持一个文件化的信息管理体系是ISO/IEC27001:2005标准的总体要求,编写信息管理体系文件是建立信息管理体系的基础工作,也是一个组织实现风险控制、评价和改进信息管理体系、实现持续改进不可少的依据。在信息管理体系建立的文件中应该包含有:方针文档、适用范围文档、风险评估文档、实施与控制文档、适用性声明文档。6、ISO27001认证体系的运行与改进信息管理体系文件编制完成以后,组织应按照文件的控制要求进行审核与批准并发布实施,至此,信息管理体系将进入运行阶段。在此期间,组织应加强运作力度,充分发挥体系本身的各项功能,及时发现体系策划中存在的问题,找出问题根源,采取纠正措施,并按照更改控制程序要求对体系予以更改,以达到进一步完善信息管理体系的目的。7、ISO27001认证体系审核体系审核是为获得审核证据,对体系进行客观的评价,以确定满足审核准则的程度所进行的系统的、独立的并形成文件的检查过程。体系审核包括内部审核和外部审核(第三方审核)。内部审核一般以组织名义进行,可作为组织自我合格检查的基础;外部审核由外部独立的组织进行,可以提供符合要求的认证或注册。至于应采取哪些控制方式则需要周密计划,并注意控制细节。信息管理需要组织中的所有雇员的参与,比如为了防止组织外的第三方人员非法进入组织的办公区域获取组织的技术机密,除物理控制外,还需要组织全体人员参与,加强控制。此外还需要供应商,顾客或股东的参与,需要组织以外的专家建议。信息、信息处理过程及对信息起支持作用的信息系统和信息网络都是重要的商务资产。信息的保密性、完整性和可用性对保持竞争优势、资金流动、效益、法律符合性和商业形象都是至关重要的。


【ISO认证】ISO9001质量认证24小时为您服务_中品鉴证信用评价(济宁市汶上县分公司),固定电话:【052788266222】,移动电话:【052788266222】,联系人:刘小姐,济宁市汶上县广州市天河区燕岭路89号499室H14号。